Confidentialité post-quantique : le futur du Web3
Confidentialité post-quantique : le futur du Web3
Alors que les développeurs de Zcash s'activent pour sécuriser les transactions contre les futures menaces quantiques, les leaders de l'événementiel B2B doivent repenser la confidentialité des participants pour garantir une souveraineté des données à long terme, en conformité avec les exigences européennes les plus strictes.
Quel impact la protection post-quantique a-t-elle sur le networking B2B de haut niveau ?
À une époque où le développement de l'informatique quantique menace les fondements mêmes de la confidentialité numérique, l'élite du Web3 s'oriente vers un standard d'anonymat total — un niveau de discrétion que Alesia RSVP applique déjà dans le monde physique. La récente annonce de l'équipe Zakura concernant les swaps Zcash (ZEC) souligne un pivot critique dans le paysage cryptographique : les développeurs ne se contentent plus de sécuriser le présent ; ils protègent l'avenir contre le décryptage rétrospectif. Ce concept, souvent appelé dans les cercles de cybersécurité « Harvest Now, Decrypt Later » (HNDL), représente un risque majeur pour les particuliers fortunés et les entités corporatives. Si une transaction ou une interaction numérique enregistrée aujourd'hui peut être cassée par un ordinateur quantique dans cinq ou dix ans, la confidentialité des accords actuels est une véritable bombe à retardement. Pour les organisateurs d'événements B2B, il ne s'agit pas seulement d'une mise à jour technique, mais d'un signal culturel fort. Le networking lors de sommets à enjeux élevés repose de plus en plus sur la garantie que les interactions professionnelles, l'historique des transactions et même la présence physique restent invisibles aux observateurs non autorisés, aujourd'hui comme demain.
Le réseautage d'affaires prospère grâce à la confiance, mais la permanence des données sur la blockchain crée une vulnérabilité unique. Si une transaction effectuée aujourd'hui — pour un sponsoring de haute valeur, un investissement privé ou un billet VIP — peut être désanonymisée par un ordinateur quantique dans un futur proche, le profil de risque des conférences publiques change radicalement. C'est pourquoi la proposition de Zakura d'attribuer des clés de visualisation séparées à chaque swap est si significative : elle limite le « rayon d'impact » de l'exposition des données. Dans l'univers du management d'événements B2B, nous observons un changement de demande similaire. Les dirigeants participant à des événements comme Consensus ne se contentent plus des protocoles de sécurité standards ; ils exigent des partenaires de production qui comprennent les nuances de la souveraineté des données et la nécessité d'une documentation haut de gamme et discrète, respectant la frontière entre image de marque publique et accords privés. L'attente de confidentialité est passée d'un simple atout à une exigence non négociable pour la participation au niveau C-suite.
À l'horizon 2026, l'intégration de protocoles « Privacy-first » devient un différenciateur majeur pour les hubs de networking d'élite. L'industrie s'éloigne de la collecte de données génériques pour adopter les principes du « Privacy by Design » prônés par le RGPD. Cela implique de minimiser l'empreinte de données de chaque participant et de s'assurer que tout contenu capturé — qu'il soit numérique ou visuel — est stocké avec les niveaux de cryptage les plus élevés. Le virage vers les standards post-quantiques dans l'écosystème crypto est un signe avant-coureur pour l'ensemble de l'industrie événementielle. Les organisateurs doivent désormais considérer la longévité des données qu'ils détiennent. Si une liste d'invités ou l'enregistrement d'une session de travail privée fuite, les implications pourraient durer des décennies. En adoptant une mentalité post-quantique, les planificateurs d'événements offrent un niveau de sécurité qui correspond à la sophistication technique de leurs invités. Cette approche proactive est ce qui distingue un rassemblement d'affaires classique d'un environnement de networking d'élite où les leaders mondiaux se sentent en sécurité pour innover.
Pourquoi l'anonymat des transactions est-il crucial pour les VIP lors des grands sommets crypto ?
La confidentialité est le luxe ultime pour les décideurs et investisseurs institutionnels qui fréquentent des événements comme l'EthCC. Le plan des développeurs Zcash pour corriger les failles de NEAR Intents répond directement au fait que les blockchains publiques laissent souvent des « miettes numériques » — notamment des adresses de remboursement qui peuvent exposer l'historique complet des paiements d'un utilisateur. Pour un PDG ou un investisseur majeur, un portefeuille exposé est plus qu'un risque financier : c'est une menace pour sa réputation et sa sécurité physique. Si un futur ordinateur quantique peut lier une transaction ZEC privée à un portefeuille spécifique, chaque interaction passée associée à cette entité est potentiellement compromise. Cette « exposition rétroactive » est la crainte principale qui pousse à l'adoption de standards résistants au quantique. Dans le contexte d'un sommet international, les enjeux sont décuplés. La présence d'un dirigeant dans un lieu spécifique, combinée à une transaction traçable, peut fournir une feuille de route aux concurrents ou à des acteurs malveillants pour reconstruire des stratégies commerciales sensibles.
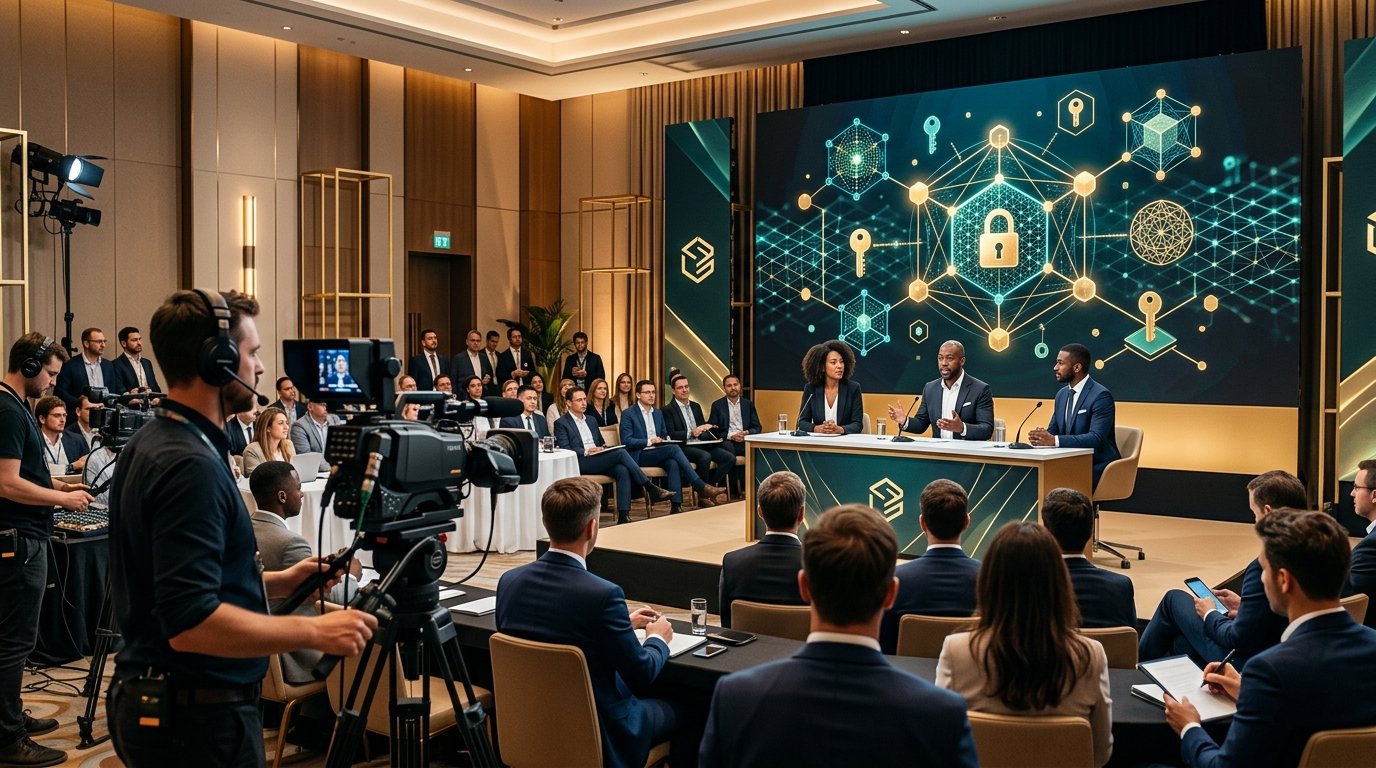
Lorsque ces VIP participent à des conférences internationales, ils attendent le même niveau de protection pour leurs données physiques et visuelles que pour leurs actifs numériques. Chez Alesia RSVP, nous avons observé une tendance croissante où les organisateurs de sommets crypto premium demandent des zones spécifiques « sans photos » ou des méthodes de livraison cryptées pour la photographie et la vidéo de l'événement. Le pont entre l'anonymat numérique et la discrétion physique se réduit. Tout comme les développeurs Zcash sécurisent les empreintes numériques contre les menaces futures, Alesia RSVP fournit une documentation discrète de haute qualité pour les leaders B2B qui valorisent la confidentialité. Cela signifie offrir une photographie de qualité éditoriale qui capture l'énergie du sommet sans compromettre la vie privée des sessions de travail sensibles ou des dîners d'investisseurs privés. Notre workflow est conçu pour garantir que le récit visuel d'un événement soit contrôlé et sécurisé, empêchant l'exposition accidentelle d'informations sensibles qui pourraient être utilisées dans des attaques d'ingénierie sociale.
Le passage aux clés de visualisation séparées dans la crypto est essentiellement une version technique de notre workflow « du tapis rouge au salon privé », où nous curatons le contenu spécifiquement pour répondre aux besoins de visibilité de chaque catégorie de participants. Dans le monde crypto, les clés de visualisation permettent une transparence sélective — la capacité de partager les détails d'une transaction avec un régulateur sans les exposer au monde entier. De même, en production événementielle, nous offrons un accès hiérarchisé aux actifs visuels. Un film récapitulatif public peut montrer l'ampleur de l'événement, tandis que des galeries privées et cryptées sont réservées aux participants eux-mêmes. Ce niveau de contrôle est essentiel pour maintenir l'intégrité du networking de haut niveau. Alors que les discussions sur la sécurité quantique deviennent fréquentes, il est clair que la capacité d'offrir un contrôle granulaire sur les données et la visibilité devient le principal facteur de différenciation pour les hubs de réseautage d'élite. Les VIP ne cherchent plus les événements les plus médiatisés, mais les plus sécurisés.
Comment les organisateurs peuvent-ils garantir la sécurité des données et la discrétion à l'ère du Web3 ?
Garantir la sécurité des données à l'ère du Web3 nécessite une double stratégie : une infrastructure technique robuste et un protocole professionnel strict. Pour les organisateurs, cela commence par reconnaître que chaque donnée collectée — des détails d'inscription aux flux vidéo en direct — est une responsabilité potentielle si elle n'est pas gérée avec une vision post-quantique. L'adoption de solutions open-source privilégiant la récupération d'informations privées, à l'instar de la proposition Zakura, devrait être l'objectif des stacks technologiques événementielles. Cela inclut l'utilisation de solutions d'identité décentralisée pour l'enregistrement et le cryptage des données des participants avec des algorithmes résistants aux attaques quantiques. Cependant, c'est sur le terrain, au niveau de la production, que l'impact immédiat se fait sentir. Les invités de haut profil doivent savoir que leur présence dans des villes comme Londres ou New York est documentée avec intentionnalité, et non par simple automatisme.
L'approche spécialisée d'Alesia RSVP en production audiovisuelle repose sur ce fondement d'intentionnalité. Nous ne nous contentons pas d'enregistrer un événement ; nous gérons le récit visuel avec une compréhension profonde des sensibilités corporatives et Web3. Cela inclut l'utilisation de serveurs privés sécurisés pour la livraison de contenu et le refus d'utiliser des stockages cloud génériques manquant des standards de cryptage requis par les institutions financières et technologiques. Nous appliquons des politiques strictes de manipulation des données, garantissant que tous les rushes et métadonnées sont traités par un nombre limité de professionnels habilités. Alors que Zcash vise janvier pour ses paiements résistants au quantique, les organisateurs d'événements devraient viser 2026 comme l'année charnière pour auditer les pratiques de sécurité de leurs prestataires de production. Cet audit doit couvrir tout, de la sécurité physique des dispositifs de stockage aux protocoles de cryptage utilisés pour la transmission numérique.
L'avenir du networking B2B est privé, sécurisé et hautement curaté. Qu'il s'agisse d'un live stream multi-caméras pour une assemblée générale mondiale ou d'un film documentaire pour un sommet privé, la qualité de production doit égaler les attentes de sécurité des participants les plus sophistiqués au monde. Cela implique de passer de la « quantité » à la « qualité » dans la documentation. Au lieu de capturer chaque instant pour le mettre sur un cloud public, les organisateurs doivent se concentrer sur la capture des bons moments et leur diffusion via des canaux privés sécurisés. L'objectif est de créer un espace où l'innovation peut s'épanouir sans crainte d'une exposition future, garantissant que les idées partagées aujourd'hui restent protégées pour les décennies à venir. En alignant les standards de production physique sur les normes cryptographiques de pointe du Web3, les organisateurs renforcent la confiance durable de leurs parties prenantes les plus précieuses.
FAQ
Qu'est-ce que le risque 'Harvest Now, Decrypt Later' pour les événements ?
C'est la pratique consistant à collecter des données cryptées aujourd'hui dans l'espoir de les décrypter plus tard avec des ordinateurs quantiques. Pour les événements, cela signifie que des listes d'invités ou des discussions privées capturées aujourd'hui pourraient être révélées dans 5 à 10 ans.
Comment le RGPD s'applique-t-il à la protection post-quantique ?
Le RGPD impose le principe de 'Privacy by Design'. L'utilisation de protocoles résistants au quantique devient une extension nécessaire de cette obligation pour garantir que les données personnelles restent protégées contre les menaces technologiques futures prévisibles.
Pourquoi l'EthCC est-elle citée comme exemple de confidentialité ?
En tant que plus grande conférence Ethereum en Europe (souvent à Paris), l'EthCC attire des VIP dont la sécurité dépend de l'anonymat de leurs transactions et de la discrétion de leur présence physique, illustrant le besoin de services de production sécurisés.
Questions Fréquentes
Why is quantum resistance becoming a priority for Web3 event attendees?
Quantum resistance is a priority because future quantum computers could retrospectively decrypt current blockchain data, exposing years of private transaction history. For high-profile attendees, this represents a long-term risk to their financial privacy and personal security. Current privacy-preserving updates, such as Zcash's Zakura proposal, are essential for long-term participation in the Web3 ecosystem as they protect against the 'Harvest Now, Decrypt Later' threat.
How does Alesia RSVP protect the privacy of high-profile executives during event coverage?
Alesia RSVP employs a multi-layered approach to privacy, including the use of secure, encrypted content delivery platforms and strict adherence to 'no-coverage' zones. We work closely with event organizers to identify VIPs who require absolute discretion, ensuring their professional presence is documented with magazine-quality results while keeping sensitive interactions completely off-the-record and away from public feeds. Our team is trained to handle data with a security-first mindset, mirroring the technical standards of the Web3 industry.
What role does privacy-preserving technology play in the future of B2B networking?
Privacy-preserving technology is the foundation of future B2B networking, as it allows for high-stakes collaboration without the risk of data leaks or retroactive deanonymization. By using tools like separate viewing keys and quantum-resistant encryption, organizers can ensure that sensitive business discussions and financial transactions remain confidential. This level of security is becoming a key differentiator for premium events, attracting C-suite executives who prioritize data sovereignty and long-term reputational safety.