Faille Ledger : quel impact sur la confiance en B2B ?
Faille Ledger : quel impact sur la confiance en B2B ?
Lorsque la sécurité matérielle fait défaut, la confiance devient l'actif le plus précieux de tout événement B2B à enjeux élevés. La découverte d'implants matériels non autorisés dans des appareils Ledger vendus via des canaux tiers a provoqué une onde de choc dans les secteurs de la tech et de la fintech. Pour les organisateurs d'événements, il ne s'agit pas d'un simple incident technique, mais d'une menace fondamentale pour l'intégrité de l'expérience participant. À une époque où les cadeaux d'affaires (swag) incluent souvent des technologies sophistiquées, la chaîne d'approvisionnement est désormais un périmètre de sécurité critique qui exige une surveillance rigoureuse et une gestion experte, particulièrement sous l'œil vigilant du RGPD en Europe.
Comment la faille Ledger impacte-t-elle la confiance lors des grands sommets crypto ?
La confirmation par Ledger de la découverte d'un implant matériel non autorisé dans un appareil vendu par CryptoBilis — une brèche ayant entraîné des pertes estimées entre 86 et 93 millions de dollars — a fondamentalement modifié l'évaluation des risques pour les sommets B2B internationaux. Dans l'univers de la blockchain et de la finance décentralisée, des événements comme l'EthCC à Paris ou d'autres sommets européens ne sont pas de simples lieux de networking ; ce sont des points de distribution pour les outils mêmes censés sécuriser les actifs de l'industrie. Lorsqu'un nom de confiance comme Ledger subit une compromission de sa chaîne logistique, cela impose une réévaluation radicale de chaque point de contact physique lors d'une conférence.
Cet incident met en lumière une vulnérabilité critique : « l'effet d'auréole » des événements premium. Les participants baissent souvent leur garde dans l'enceinte d'une conférence de haut niveau, supposant que les organisateurs ont audité chaque sponsor et chaque cadeau. Si un appareil reçu lors d'un événement de premier plan est compromis, le dommage réputationnel ne se limite pas au fabricant ; il s'étend à la marque de l'événement elle-même. Nous entrons dans une ère où le « théâtre de la sécurité » ne suffit plus. Les organisateurs doivent désormais mettre en œuvre des audits rigoureux de la chaîne d'approvisionnement, traçant la technologie de l'usine jusqu'à la main du participant. En Europe, les retombées juridiques d'une telle faille peuvent être catastrophiques au regard du devoir de vigilance et de la protection des données (RGPD). Pour les cadres dirigeants et les investisseurs qui fréquentent ces rassemblements, la sécurité physique est désormais une exigence technique non négociable.
De plus, la faille Ledger démontre que le paysage des menaces évolue vers l'intervention physique. Alors que les failles logicielles peuvent souvent être corrigées à distance, un implant matériel est une porte dérobée physique et permanente qui contourne les défenses numériques traditionnelles. Cela nécessite un changement de logique dans la planification événementielle : privilégier les relations directes avec les fabricants plutôt que la facilité des revendeurs locaux. Le coût d'un appareil compromis ne se mesure pas à son prix d'achat, mais à la valeur totale des actifs qu'il est censé protéger.
Quels sont les risques de sécurité liés à la distribution de hardware en conférence ?
La distribution de cadeaux technologiques — des clés USB cryptées aux portefeuilles matériels (cold wallets) en passant par des tablettes spécialisées — est une pratique courante dans les hubs technologiques comme Paris, Genève ou Londres. Cependant, l'incident Ledger a exposé la vulnérabilité de type « man-in-the-middle » (MITM) inhérente à la logistique événementielle à grande échelle. Lorsqu'une agence ou un organisateur source des milliers d'articles, la tentation de passer par des revendeurs tiers pour respecter les budgets ou les délais est forte. C'est précisément là que réside le risque. Un implant non autorisé n'est pas une erreur de code ; c'est une modification physique délibérée conçue pour intercepter des clés privées ou des données sensibles avant même qu'elles n'atteignent l'utilisateur final.
Comme le soulignent les récentes tendances BizBash sur la sécurité et la technologie, l'intégration de cadeaux high-tech exige désormais un niveau de diligence technique que beaucoup d'agences événementielles ne sont pas équipées pour fournir. Le profil de risque est passé du simple retard logistique à la menace existentielle. Si un événement est identifié comme le point d'origine d'une faille, la responsabilité civile et l'obligation de sécurité de l'organisateur deviennent centrales. Il est désormais impératif d'exiger une documentation complète sur la chaîne de possession : emballages inviolables, vérification des numéros de série via les bases de données constructeurs et protocoles de transport sécurisés. Le modèle du « moins-disant » est officiellement obsolète pour les dotations technologiques.
Par ailleurs, la complexité du matériel moderne rend l'inspection visuelle souvent inutile. Un appareil Ledger modifié ressemble à s'y méprendre à un original. Cela impose une approche « Zero Trust » du swag événementiel. Les organisateurs devraient se demander si la distribution physique est indispensable ou si elle peut être remplacée par des bons d'achat numériques permettant aux participants de commander directement sur le portail sécurisé du fabricant. En 2026, un seul appareil compromis peut annuler des années de construction de marque et de confiance communautaire.
Comment garantir la sécurité des participants après de tels incidents ?
Dans le paysage post-Ledger, la sécurité se définit par une transparence radicale et une communication proactive. Pour restaurer la confiance, les organisateurs doivent adopter une posture de type « vérifier, puis faire confiance ». Cela implique de faire du protocole de sécurité de l'événement un argument phare plutôt qu'un processus de l'ombre. Les discussions actuelles sur LinkedIn concernant la sécurité Ledger et l'impact sur l'événementiel suggèrent que des stations de vérification sur place — où des experts aident les participants à authentifier le firmware et l'intégrité de leurs appareils — pourraient bientôt devenir une norme.
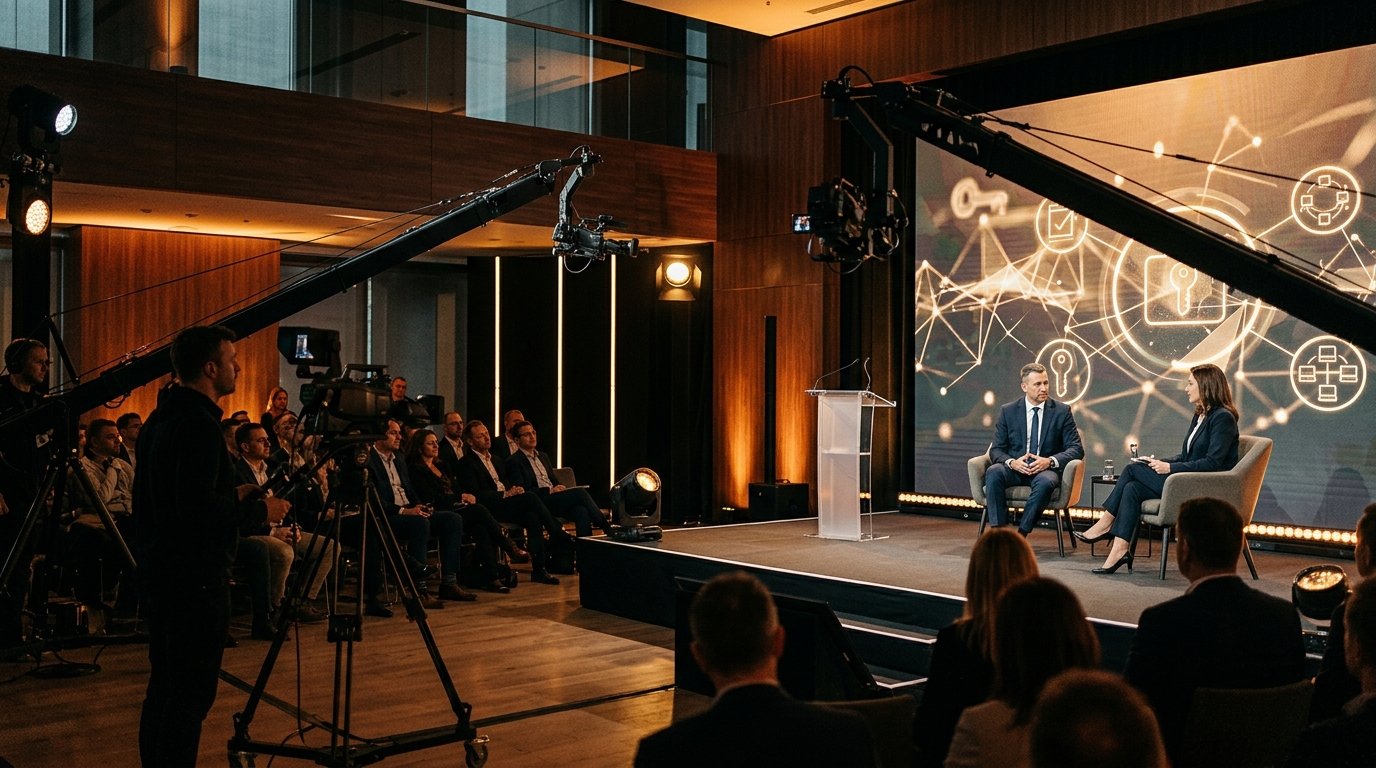
En tant que partenaires visuels de sommets majeurs comme l'EthCC, Alesia RSVP opère à l'intersection de la sécurité physique et de la confiance numérique. Nous comprenons que dans un environnement à enjeux élevés, la manière dont une marque communique sur sa sécurité est aussi importante que la sécurité elle-même. Nous documentons les normes rigoureuses et les mesures techniques prises par les organisateurs, fournissant ainsi les preuves visuelles nécessaires pour rassurer un public sceptique. Qu'il s'agisse de capturer l'unboxing de matériel certifié ou de diffuser une conférence sur la cybersécurité, notre production de haute qualité témoigne de l'engagement de l'organisateur. La documentation professionnelle n'est pas qu'un outil marketing ; c'est une preuve de diligence raisonnable.
Pour atténuer efficacement la peur générée par ces failles, les organisateurs devraient également instaurer des « briefings de sécurité » pour les participants, à l'instar des démonstrations de sécurité en vol. Ces sessions doivent expliquer comment identifier un matériel authentique et quelles étapes l'événement a franchies pour sécuriser sa chaîne logistique. En documentant ces efforts via du contenu vidéo et éditorial professionnel, les marques gardent le contrôle du récit. La confiance n'est plus un acquis ; c'est une réussite technique et éditoriale qui doit être méritée à chaque interaction.
FAQ
Est-il sûr d'accepter des portefeuilles matériels en cadeau lors d'un événement ?
Cela n'est sûr que si l'organisateur garantit une chaîne de possession certifiée et vérifiable directement depuis le fabricant. Les participants doivent vérifier les scellés d'inviolabilité et utiliser le logiciel officiel du constructeur pour authentifier l'appareil dès la première connexion. Si la provenance est floue, l'appareil doit être considéré comme compromis.
Comment auditer les partenaires hardware pour un sommet international ?
Les organisateurs doivent mener un audit de la chaîne d'approvisionnement incluant l'expédition directe d'usine, la vérification du statut de 'Partenaire Autorisé' et des clauses de responsabilité stricte dans les contrats. Une documentation KYV (Know Your Vendor) est également recommandée pour s'assurer que le partenaire dispose de protocoles internes contre le sabotage.
Quel est le rôle de la documentation professionnelle dans la gestion de crise ?
La documentation sert de preuve de diligence raisonnable. En montrant de manière transparente les processus de vérification et de sécurisation mis en place, l'organisateur peut protéger sa réputation et démontrer aux parties prenantes et aux autorités de régulation qu'il a pris toutes les mesures nécessaires pour protéger les participants.
Questions Fréquentes
Is it safe to accept hardware wallets as event swag after the Ledger incident?
It is only safe if the event organizer provides a certified, verifiable chain of custody directly from the manufacturer. Attendees should look for tamper-evident seals and use the manufacturer's official software to verify the device's authenticity upon first connection. If the device was sourced through a third-party reseller or the provenance is unclear, it should be treated as compromised and either discarded or used only for non-critical testing purposes.
How should event organizers vet tech hardware partners for international summits?
Organizers must conduct a comprehensive supply chain audit that goes beyond a simple vendor contract. This includes requiring direct-from-factory shipping, verifying the vendor's status as an 'Authorized Partner' on the manufacturer's official website, and including strict liability clauses in contracts. Additionally, organizers should request independent security audits or 'Know Your Vendor' (KYV) documentation to ensure the partner has robust internal security protocols to prevent employee-led tampering.
What role does professional event documentation play in brand recovery after a security crisis?
Professional documentation acts as a transparent audit trail of the event's safety measures. By capturing high-quality video of security protocols, hardware verification processes, and executive responses, a brand can provide visual proof of its due diligence. This content is essential for rebuilding trust with stakeholders and the public, as it demonstrates a proactive and professional approach to risk management rather than a reactive or opaque one.
What are the legal implications for event organizers if distributed hardware is compromised?
Organizers may face significant legal liability under 'duty of care' and consumer protection laws. If it is proven that the organizer failed to perform basic due diligence in sourcing hardware—such as buying from unverified third-party resellers to save costs—they could be held liable for the resulting financial losses of attendees. This makes the procurement process a legal and insurance priority, requiring specific riders for cyber and physical product liability.